

Datenschutz bei Veranstaltungen: Pflichten und Checkliste für Veranstalter
Drei Dinge müssen Sie vor jeder Veranstaltung erledigen: ein schriftliches Einsatzkonzept für Foto und Video mit Zweck, Bereichen und Löschfristen erstellen, Teilnehmende nach Art. 13 und 14 DSGVO transparent informieren und eine Opt-out-Möglichkeit anbieten und prüfen, ob eine Datenschutz-Folgenabschätzung Pflicht ist, etwa bei weiträumiger oder hochauflösender Überwachung.
Kurz gesagt:
- Bei Veranstaltungen dürfen personenbezogene Daten nur für den festgelegten Zweck verarbeitet werden, wobei die Zweckbindung, Datenminimierung und Speicherbegrenzung eingehalten werden müssen.
- Für Foto- und Videoaufnahmen im öffentlichen Bereich ist eine Einwilligung oder eine datenschutzrechtlich geeignete Rechtsgrundlage notwendig, besonders bei Veröffentlichung oder kommerzieller Nutzung.
- Bei großflächiger oder hochauflösender Überwachung, etwa mit Gesichtserkennung oder Biometrics, ist meist eine Datenschutz-Folgenabschätzung (DSFA) erforderlich.
- Verträge mit externen Dienstleistern wie Fotografen oder Cloud-Anbietern müssen klare Auftragsverarbeitungskonzepte, Sicherheitsmaßnahmen und Löschfristen enthalten.
- Ein schriftliches Einsatzkonzept sollte in drei Phasen (Vor, Während, Nach dem Event) klare Verantwortlichkeiten, Opt-out-Zonen und datenschutzkonforme Löschfristen festlegen.
Inhaltsverzeichnis
- Rechtliche Grundlagen kurz erklärt: Was die DSGVO von Veranstaltern verlangt
- Foto- und Videoaufnahmen: Wann brauchen Sie eine Einwilligung?
- Datenschutz-Folgenabschätzung: Wann ist sie bei Events Pflicht?
- Dienstleister, Fotograf:innen und Plattformen: Worauf Sie bei Verträgen achten
- Checkliste fürs Einsatzkonzept: Vorlage für Foto- und Videoaufnahmen
- Technische und organisatorische Maßnahmen: Was Art. 32 DSGVO verlangt
- Datenschutz bei hybriden und Online-Veranstaltungen: Streaming und Tools im Blick
- Löschfristen für Aufnahmen: Wie lange dürfen Sie Material aufbewahren?
- Datenschutzverletzungen bei Veranstaltungen: Wann müssen Sie melden?
- Datenschutzschulungen: Warum Ihr Personal sie braucht
- Anmeldung und Teilnehmerverwaltung: Datenschutzkonform von Anfang an
- Besondere Datenkategorien: Gesundheitsdaten und sensible Angaben bei Events
- Wie läuft eine rechtssichere Einlasskontrolle vor Ort ab?
- Welche Daten dürfen am Einlass erhoben und wie lange gespeichert werden?
- Praxis-Perspektive: Wo Datenschutz und Eventsicherheit zusammenwirken
- Veranstaltungsschutz und Datenschutzkonzepte aus einer Hand
- FAQ
- Quellen
Rechtliche Grundlagen kurz erklärt: Was die DSGVO von Veranstaltern verlangt
Wer eine Veranstaltung plant, verarbeitet personenbezogene Daten, ob über Anmeldelisten, Fotos oder Zugangskontrollen. Art. 5 DSGVO gibt den Rahmen vor: Zweckbindung, Datenminimierung und Speicherbegrenzung. Das heißt, konkret: Sie erheben nur, was für den jeweiligen Zweck nötig ist, und löschen, sobald der Zweck erreicht ist.
Für jede Verarbeitung braucht es eine Rechtsgrundlage nach Art. 6 DSGVO. Bei Events kommen meist drei in Betracht: die Einwilligung der betroffenen Person, das berechtigte Interesse des Veranstalters, etwa an Dokumentation oder Werbung, oder die Vertragserfüllung beziehungsweise eine öffentliche Aufgabe bei kommunalen Veranstaltungen. Welche Grundlage passt, hängt vom Einzelfall ab, nicht von Bequemlichkeit.
Dazu kommen Informationspflichten nach Art. 13 und 14: Teilnehmende müssen wissen, wer verarbeitet, wozu, wie lange und an wen Daten weitergegeben werden. Das BMJV stellt dazu ein eigenes Informationsblatt bereit, das Pflichtangaben, Verantwortliche und typische Verarbeitungszwecke bei Veranstaltungen auflistet. Und Betroffenenrechte nach Art. 15 und 17, Auskunft und Löschung, sollten Sie dokumentieren können: Wer hat wann gefragt, was haben Sie geantwortet?
Foto- und Videoaufnahmen: Wann brauchen Sie eine Einwilligung?
Private Schnappschüsse von Freunden unterliegen meist der Haushaltsausnahme und fallen nicht unter die DSGVO. Sobald Sie Aufnahmen aber veröffentlichen, für eine unbestimmte Öffentlichkeit oder kommerziell, greifen die üblichen Pflichten. Die ICO-Guidance zu Fotoaufnahmen erklärt diese Grenze anschaulich und empfiehlt, schon vorher eine passende Rechtsgrundlage zu wählen.
Bei größeren Events ist eine Einwilligung von jeder einzelnen Person oft unpraktisch. Viele Veranstalter stützen sich deshalb auf berechtigtes Interesse, müssen dieses aber dokumentieren und gegen die Interessen der Teilnehmenden abwägen. Das funktioniert nur mit klarer Kommunikation vorab.
Besondere Vorsicht gilt bei:
- Kindern und Jugendlichen, bei denen Eltern explizit einwilligen sollten
- sensiblen Situationen wie medizinischen Notfällen oder Demonstrationen
- Bodycams und Drohnen, die zusätzliche Transparenzpflichten auslösen
- Tonaufnahmen, die oft übersehen werden, aber ebenso personenbezogen sind
Schilder am Eingang, klar markierte Aufnahmezonen und eine erkennbare Opt-out-Zone gehören zur Grundausstattung. Eine Formulierung wie „Bei dieser Veranstaltung werden Foto- und Videoaufnahmen zu Dokumentations- und Werbezwecken angefertigt. Wenn Sie nicht erfasst werden möchten, wenden Sie sich an den gekennzeichneten Infostand“ reicht oft schon aus.
Profi-Tipp: Platzieren Sie den Datenschutzhinweis dort, wo Gäste ihn tatsächlich lesen, am Einlass, nicht nur auf der Website.
Datenschutz-Folgenabschätzung: Wann ist sie bei Events Pflicht?
Eine DSFA ist nach Art. 35 DSGVO nötig, wenn die Verarbeitung ein hohes Risiko für die Rechte der Betroffenen birgt. Laut BfDI-Hinweisen zur DSFA orientiert sich die Entscheidung an Zahl der Betroffenen, Datenmenge, Dauer und räumlichem Ausmaß der Überwachung. Weiträumige Videoüberwachung löst danach häufig eine DSFA aus.
Typische Fälle, in denen Sie prüfen sollten:
- Großveranstaltungen mit mehreren Kameras, die große Flächen oder Besucherströme erfassen
- Einsatz von Gesichtserkennung oder biometrischer Software zur Zugangskontrolle
- Drohnenaufnahmen über belebten Flächen mit hoher Auflösung
Der Ablauf ist überschaubar: Risiken analysieren, Minderungsmaßnahmen festlegen, alles dokumentieren und die Wirksamkeit später überprüfen. Auch die DSK-Orientierungshilfe zur Videoüberwachung betont, dass weiträumige Überwachung in öffentlich zugänglichen Bereichen regelmäßig eine DSFA und strenge Transparenzpflichten nach sich zieht.
Dienstleister, Fotograf:innen und Plattformen: Worauf Sie bei Verträgen achten
Sobald externe Fotograf:innen, Streaminganbieter oder Softwareplattformen Daten für Sie verarbeiten, brauchen Sie einen Auftragsverarbeitungsvertrag. Ein belastbarer AVV klärt:
- den genauen Umfang der Verarbeitung und die erlaubten Zwecke
- Löschpflichten nach Ende des Auftrags
- ob und welche Subprozessoren eingesetzt werden
- den Standort der Verarbeitung, besonders bei Cloud-Diensten außerhalb der EU
Livestreaming und Cloud-Plattformen bringen eigene Risiken mit: unverschlüsselte Übertragung, offene Zugriffsrechte oder unklare Speicherfristen bei Anbietern mit Sitz im Ausland. Das EDPB-Privacy-Statement für öffentliche Konferenzen nennt hierzu konkrete Maßnahmen wie Verschlüsselung, eingeschränkte Serverzugriffe und klare Löschfristen als Standard für öffentliche Veranstaltungen.
Sinnvoll ist ein nachweisbares Lösch- und Zugriffskonzept: Wer durfte wann auf welche Aufnahmen zugreifen, und wann wurden sie entfernt? Eine einfache Protokollierung von Zugriffsanfragen genügt oft schon, um im Streitfall Auskunft geben zu können.
Checkliste fürs Einsatzkonzept: Vorlage für Foto- und Videoaufnahmen
Ein Einsatzkonzept muss nicht kompliziert sein, aber es muss schriftlich vorliegen. Der BfDI empfiehlt genau das als Nachweis gegenüber Aufsichtsbehörden. Gliedern Sie es in drei Phasen:
- Vor dem Event: Verantwortliche Person benennen, Zweck der Aufnahmen festlegen, Aufnahmezonen definieren und einen Datenschutzhinweis-Text vorbereiten
- Während des Events: Schilder an allen Eingängen aufstellen, eine Opt-out-Zone einrichten, einen erreichbaren Ansprechpartner benennen und Einwilligungen dokumentieren, wo sie eingeholt werden
- Nach dem Event: Löschfristen einhalten, Weitergabe an Dritte kontrollieren und Material vor Veröffentlichung auf sensible Inhalte prüfen
| Phase | Zuständigkeit | Wichtigster Schritt |
|---|---|---|
| Vor dem Event | Veranstaltungsleitung | Zweck und Aufnahmezonen festlegen |
| Während des Events | Security- und Medienteam | Opt-out-Zone kennzeichnen |
| Nach dem Event | Datenschutzbeauftragte Person | Löschfristen einhalten |
Diese Struktur lässt sich für jede Veranstaltungsgröße anpassen, vom Vereinsfest bis zur Großveranstaltung mit mehreren tausend Gästen.
Technische und organisatorische Maßnahmen: Was Art. 32 DSGVO verlangt
Art. 32 DSGVO verpflichtet Sie, angemessene technische und organisatorische Maßnahmen zu treffen, die dem Risiko der Verarbeitung entsprechen. Für Veranstaltungen bedeutet das praktisch: Zugriff auf Aufnahmen und Teilnehmerlisten nur für befugte Personen, verschlüsselte Übertragung bei digitalen Anmeldungen und physisch gesicherte Speicherorte für Kameras und Server.
Privacy by Design heißt, Datenschutz von Anfang an einzuplanen, nicht nachträglich zu reparieren. Wählen Sie etwa bei der Kameraplatzierung Blickwinkel, die private Bereiche wie Toiletten oder Garderoben ausschließen. Bei der Anmeldesoftware aktivieren Sie standardmäßig datensparsame Voreinstellungen, statt optionale Felder wie Geburtsdatum oder Adresse ungefragt abzufragen.
Organisatorisch gehört dazu ein klares Rollenkonzept: Wer darf Aufnahmen sichten, wer darf sie bearbeiten, wer darf sie weitergeben? Je größer das Team aus Security, Fotografie und Veranstaltungsleitung, desto wichtiger wird diese Abgrenzung. Ein Passwort, das alle kennen, oder ein geteilter Cloud-Ordner ohne Zugriffsprotokoll sind in der Praxis die häufigsten Schwachstellen, nicht die großen technischen Lücken.
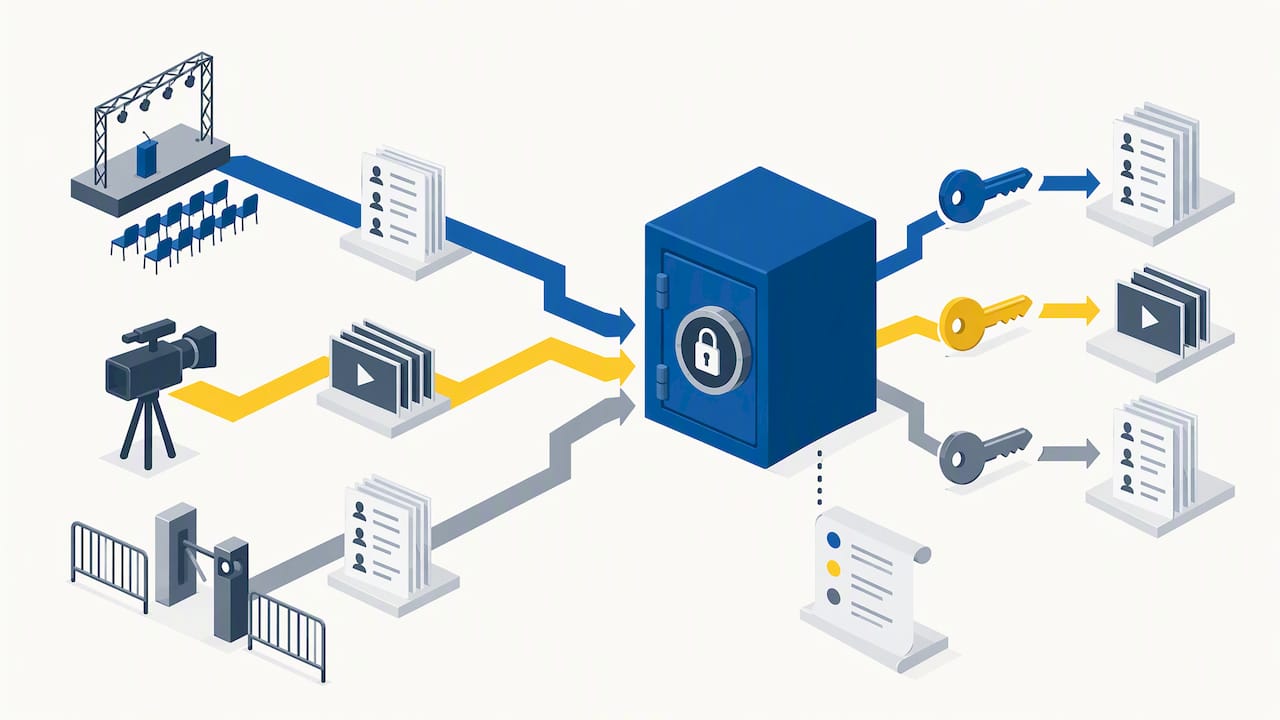
Dokumentieren Sie die getroffenen Maßnahmen schriftlich. Das ist nicht nur eine Formalie: Im Falle einer Prüfung durch die Aufsichtsbehörde oder einer Anfrage von Betroffenen zeigt diese Dokumentation, dass Sie Ihrer Verantwortung nachgekommen sind.
Datenschutz bei hybriden und Online-Veranstaltungen: Streaming und Tools im Blick
Hybride Formate kombinieren Präsenz- mit Online-Teilnahme, und damit verdoppeln sich oft die Datenschutzfragen. Beim Streaming entstehen Aufzeichnungen, die Gesichter, Stimmen und manchmal den Chatverlauf der Teilnehmenden enthalten. Wer diese Aufzeichnungen später veröffentlicht oder archiviert, braucht dafür eine eigene Rechtsgrundlage, getrennt von der für die Live-Übertragung.
Bei der Wahl des Tools lohnt sich ein Blick auf den Serverstandort und die Verschlüsselung der Übertragung. Plattformen mit Servern außerhalb der EU erfordern zusätzliche Garantien, etwa Standardvertragsklauseln, um ein angemessenes Schutzniveau sicherzustellen. Prüfen Sie außerdem, ob der Anbieter eine Aufzeichnungsfunktion standardmäßig aktiviert hat und ob Teilnehmende das erkennen können, bevor sie beitreten.
Chat-Funktionen und Umfragetools sammeln zusätzliche Daten, die oft übersehen werden. Legen Sie vorab fest, ob Chatverläufe gespeichert werden und wie lange. Für reine Online-Teilnehmende gilt dieselbe Informationspflicht wie für Gäste vor Ort: Sie müssen vor Beitritt wissen, was mit ihren Daten passiert.
Ein praktischer Punkt, der häufig vergessen wird: Bei hybriden Events sehen Online-Teilnehmende oft den Saal per Kamera, während Anwesende vor Ort nicht immer wissen, dass sie gefilmt werden. Hier hilft dieselbe Lösung wie bei reinen Präsenzevents, nämlich deutliche Beschilderung und eine klar erkennbare Aufnahmezone.
Löschfristen für Aufnahmen: Wie lange dürfen Sie Material aufbewahren?
Die Speicherbegrenzung aus Art. 5 DSGVO verlangt, dass Sie Aufnahmen nur so lange aufbewahren, wie der Zweck es erfordert. Für dokumentarische Fotos, die später in einem Pressebericht oder Jahresrückblick erscheinen sollen, kann das mehrere Monate bedeuten. Für reine Sicherheitsaufnahmen, etwa aus der Videoüberwachung des Einlassbereichs, gilt eine deutlich kürzere Frist.
Die DSK-Orientierungshilfe nennt als Richtwert für Videoüberwachungsaufnahmen eine Löschung nach kurzer Frist, oft um die 48 Stunden, sofern kein konkreter Anlass zur längeren Aufbewahrung besteht, etwa ein Vorfall, der dokumentiert werden muss. Für Konferenzdaten wie Teilnehmerlisten oder Vortragsaufzeichnungen nennt das EDPB-Privacy-Statement als Orientierung eine Aufbewahrung von rund fünf Jahren, abhängig vom konkreten Verarbeitungszweck.
Legen Sie die Frist schon im Einsatzkonzept fest, nicht erst nach dem Event. Wer am Veranstaltungstag entscheidet, “das löschen wir später”, löscht in der Praxis selten zuverlässig. Ein fester Termin im Kalender, etwa 48 Stunden nach Veranstaltungsende für Sicherheitsaufnahmen, macht die Löschung zur Routine statt zur Kür.
Dokumentieren Sie auch, wann und wie gelöscht wurde. Diese Nachweisbarkeit ist Teil der Rechenschaftspflicht nach Art. 5 Abs. 2 DSGVO und schützt Sie bei Rückfragen von Aufsichtsbehörden.
Datenschutzverletzungen bei Veranstaltungen: Wann müssen Sie melden?
Ein verlorener USB-Stick mit Teilnehmerdaten, ein gehackter Cloud-Ordner mit Fotos, eine versehentlich öffentlich geteilte Anmeldeliste: Das sind typische Datenschutzverletzungen im Eventkontext. Art. 33 DSGVO verpflichtet Sie, eine solche Verletzung der Aufsichtsbehörde innerhalb von 72 Stunden zu melden, sofern ein Risiko für die Rechte der Betroffenen besteht.
Besteht sogar ein hohes Risiko, etwa weil sensible Daten wie Gesundheitsangaben betroffen sind, müssen Sie nach Art. 34 DSGVO zusätzlich die betroffenen Personen direkt informieren. Das gilt zum Beispiel, wenn eine Teilnehmerliste mit Angaben zu gesundheitlichen Einschränkungen in falsche Hände gerät.
Praktisch bedeutet das: Sie brauchen schon vor dem Event einen klaren Prozess, wer eine Verletzung meldet, an wen und in welcher Frist. Ein kurzer interner Leitfaden mit Kontaktdaten der Datenschutzbeauftragten Person und der zuständigen Aufsichtsbehörde spart im Ernstfall wertvolle Zeit. Die 72-Stunden-Frist beginnt, sobald Sie von der Verletzung Kenntnis erlangen, nicht erst, wenn alle Details geklärt sind.
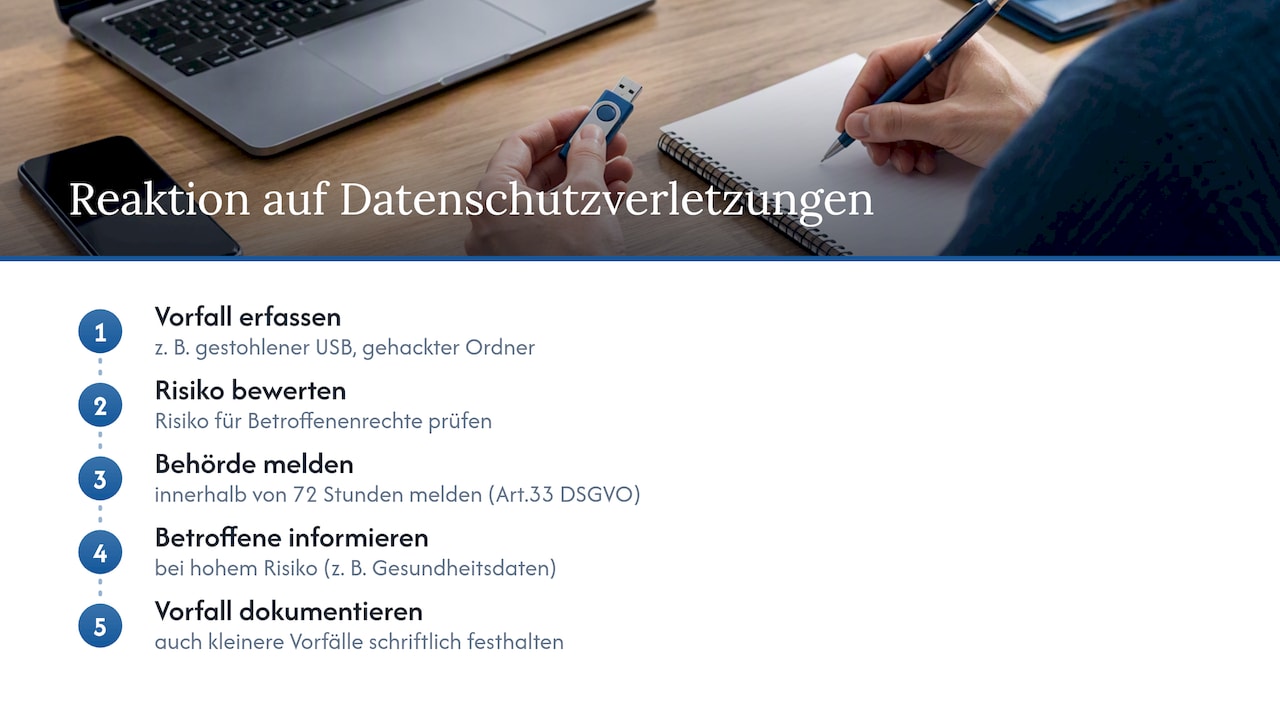
Dokumentieren Sie jeden Vorfall, auch kleinere, die Sie nicht meldepflichtig einschätzen. Diese Dokumentation gehört zur Rechenschaftspflicht und hilft, Muster zu erkennen, etwa wenn immer wieder derselbe Ablauf zu Problemen führt.
Datenschutzschulungen: Warum Ihr Personal sie braucht
Die meisten Datenschutzverstöße bei Veranstaltungen entstehen nicht durch böswillige Absicht, sondern durch Unwissenheit. Ein Helfer, der ungefragt Fotos auf das eigene Profil in sozialen Medien hochlädt, oder eine Aushilfskraft, die Teilnehmerlisten offen am Einlass liegen lässt, sind typische Beispiele.
Eine kurze Einweisung vor dem Event reicht oft schon aus: Wer darf fotografieren, wo liegen die Grenzen, wohin mit Rückfragen von Gästen. Wichtig ist, dass diese Einweisung nicht nur das Kernteam erreicht, sondern auch Aushilfen, ehrenamtliche Helfer und externes Security-Personal, die oft nur für einen Tag engagiert sind.
Für größere Organisationen oder Veranstalter mit regelmäßigen Events lohnt sich eine strukturierte Schulung, etwa im Rahmen eines Praxisworkshops. Solche Formate behandeln typische Fehlerquellen wie fehlende Dokumentation von Einwilligungen oder unklare Löschkonzepte konkret und praxisnah.
Am Ende zählt weniger die Theorie als die klare Absprache: Jede Person im Einsatz sollte wissen, an wen sie sich bei einer Datenschutzfrage wenden kann, noch während der Veranstaltung läuft, nicht erst danach.
Anmeldung und Teilnehmerverwaltung: Datenschutzkonform von Anfang an
Die Anmeldung ist oft der erste Punkt, an dem personenbezogene Daten erhoben werden, und damit auch der erste Punkt, an dem Fehler passieren. Fragen Sie nur die Daten ab, die Sie tatsächlich brauchen: Name und Kontaktdaten für die Zutrittskontrolle, aber nicht automatisch Geburtsdatum, Adresse oder Beruf, wenn diese für den Zweck irrelevant sind.
Bei Online-Anmeldeformularen gehört eine verständliche Datenschutzerklärung direkt in den Anmeldeprozess, nicht nur versteckt im Footer der Website. Teilnehmende sollten vor dem Absenden erkennen können, wer ihre Daten verarbeitet und zu welchem Zweck.
Wenn Sie Teilnehmerlisten an Dritte weitergeben, etwa an Caterer für die Essensplanung oder an Sicherheitspersonal für die Zugangskontrolle, braucht diese Weitergabe eine klare Grundlage und sollte im Anmeldeprozess transparent gemacht werden. Eine Liste mit Namen und Kontaktdaten, die unkontrolliert zwischen mehreren Dienstleistern kursiert, ist ein klassisches Einfallstor für Verstöße.
Für wiederkehrende Veranstaltungen lohnt sich eine feste Vorlage für die Anmeldeverwaltung, die Löschfristen für nicht erschienene Anmeldungen und für die Teilnehmerliste nach Veranstaltungsende gleich mitdenkt.
Besondere Datenkategorien: Gesundheitsdaten und sensible Angaben bei Events
Gesundheitsdaten gehören zu den besonderen Kategorien personenbezogener Daten nach Art. 9 DSGVO und unterliegen einem strengeren Schutz als gewöhnliche Kontaktdaten. Das war besonders während der Coronamaßnahmen relevant, als Veranstalter Kontaktdaten und teils Impf- oder Teststatus erheben mussten.
Auch ohne aktuelle Pandemieauflagen kommen solche Daten bei Events vor: Angaben zu Allergien beim Catering, Informationen zu Mobilitätseinschränkungen für die Barrierefreiheit oder medizinische Hinweise für den Sanitätsdienst. Für die Verarbeitung solcher Daten braucht es eine der engen Ausnahmen aus Art. 9 Abs. 2 DSGVO, meist die ausdrückliche Einwilligung der betroffenen Person.
Praktisch bedeutet das: Erheben Sie solche Angaben getrennt von der allgemeinen Anmeldung, mit einem eigenen Hinweis, warum Sie diese Daten brauchen und wer Zugriff darauf hat. Geben Sie diese Informationen nur an die Personen weiter, die sie tatsächlich benötigen, etwa das Sanitätsteam, nicht an die gesamte Organisationsliste.
Löschen Sie besondere Kategorien von Daten so schnell wie möglich nach dem Event, idealerweise direkt danach, da das Risiko für die betroffene Person hier besonders hoch eingeschätzt wird.
Wie läuft eine rechtssichere Einlasskontrolle vor Ort ab?
Am Veranstaltungstag zeigt sich, ob die Planung trägt. Die Verantwortung teilt sich klar auf: Der Ordnungsdienstleiter führt die Gesamtkoordination, Einlasskräfte übernehmen die konkrete Kontrolle, und eine übergeordnete Einsatzleitung behält den Überblick über das gesamte Gelände.
Der Standardablauf am Einlass umfasst laut dem Sicherheits-Lexikon zur Einlasskontrolle drei Elemente: die Prüfung von Ticket oder Akkreditierung, eine Sichtkontrolle mitgeführter Taschen und die Erkennung verbotener Gegenstände. Wichtig dabei: Eine freiwillige Sichtkontrolle ist zulässig, eine Zwangsdurchsuchung nicht. Wer die Kontrolle verweigert, kann der Einlass verweigert werden. Das greift nicht in die körperliche Unversehrtheit ein, solange es beim Hausrecht bleibt.
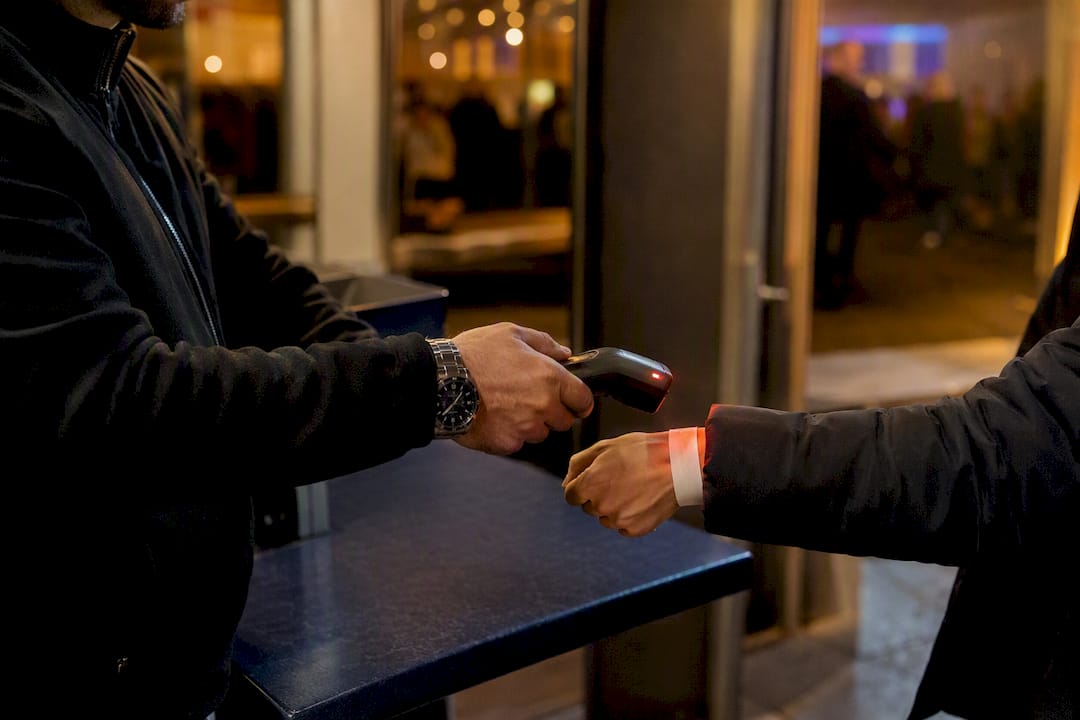
Selektive Einlasssteuerung ist rechtlich kein Grauzonenthema. Der Bundesgerichtshof hat 2021 bestätigt, dass gezielte Zutrittsverweigerungen bei entsprechend konzipierten Veranstaltungen zulässig sein können, sofern sie durch das Veranstaltungskonzept sachlich begründet sind und nicht gegen das AGG verstoßen.
Für kritische Momente braucht jedes Team einen Eskalationsleitfaden mit klaren Stufen:
- Stufe 1: Verbale Deeskalation durch die Einlasskraft direkt vor Ort.
- Stufe 2: Einbindung des Ordnungsdienstleiters bei anhaltendem Konflikt.
- Stufe 3: Meldung an die Polizei bei Gefährdungslage oder Straftat.
Jeder Vorfall ab Stufe 2 gehört dokumentiert, mit Uhrzeit, beteiligten Personen und getroffenen Maßnahmen. Schulungen zu Deeskalation und Rechtsgrundlagen sollten schriftlich nachgewiesen werden, nicht nur mündlich vermittelt.
Welche Daten dürfen am Einlass erhoben und wie lange gespeichert werden?
Ein professionelles Einlass-Setup verbessert laut dem Sicherheits-Lexikon das Lagebild während der Veranstaltung deutlich und reduziert Vorfälle, weil Zutritt und Bewegungsströme kontrolliert bleiben. Genau deshalb ist die Einlasskontrolle Kernmodul jedes Sicherheitskonzepts, nicht bloße Formalität.
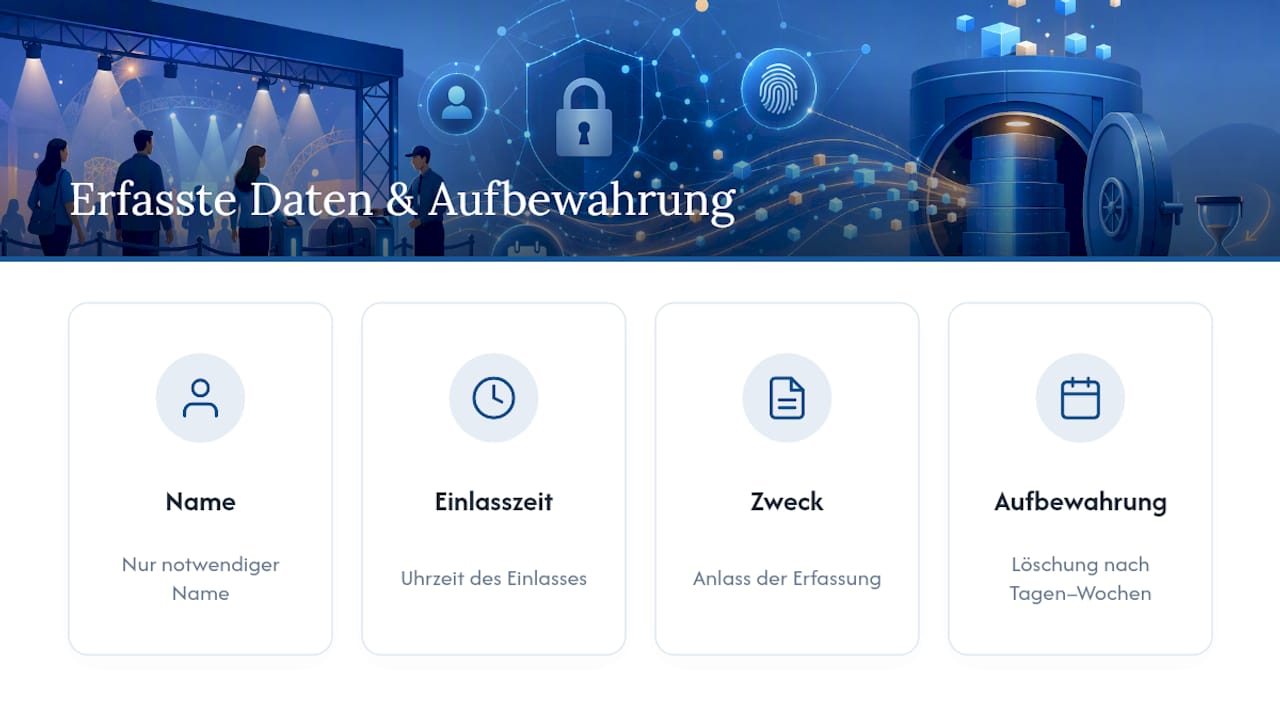
Beim Datenschutz gilt ein einfaches Prinzip: nur erheben, was wirklich gebraucht wird. Ein minimaler Datensatz reicht in den meisten Fällen aus: Name, Uhrzeit des Einlasses und der Anlass der Erfassung. Alles darüber hinaus, etwa Ausweisnummern ohne konkreten Anlass, erhöht nur das Risiko, ohne Sicherheit zu gewinnen.
Für Aufbewahrungsfristen gibt es keine feste gesetzliche Vorgabe, aber die Empfehlung ist eindeutig: Löschung nach wenigen Tagen bis Wochen, sobald der Zweck der Erhebung erfüllt ist. Physische Listen gehören in abschließbare Behälter mit begrenztem Zugriffskreis, digitale Erfassungen hinter Zugriffsschutz.
Fragen Behörden Daten an, etwa im Rahmen einer Ermittlung, sollte jede Herausgabe dokumentiert werden, mit Rechtsgrundlage und Empfänger. Am Einlass selbst gehört ein kurzer, sichtbarer Hinweis dazu, etwa ein Verweis auf die Datenschutzerklärung auf dem Ticketlink oder am Eingang selbst.
Praxis-Perspektive: Wo Datenschutz und Eventsicherheit zusammenwirken
Datenschutz wird bei Veranstaltungen oft als juristische Fleißarbeit abgetan, dabei ist er in der Praxis ein organisatorisches Problem. Die häufigste Lücke ist nicht fehlendes Rechtswissen, sondern fehlende Dokumentation und ein unklarer Löschprozess, der am Veranstaltungstag schlicht niemand verantwortet.
Aus der Eventsecurity-Praxis zeigt sich: Ein Einsatzkonzept funktioniert nur, wenn Security-Team und Medien- oder Fotografie-Team dieselbe Sprache sprechen, etwa darüber, wo die Aufnahmezone endet und die Opt-out-Zone beginnt. Behördengänge und Genehmigungen im Vorfeld schaffen dafür den nötigen Rahmen, ersetzen aber keine Rechtsberatung im Einzelfall.
— Frank
Veranstaltungsschutz und Datenschutzkonzepte aus einer Hand
Ein Einsatzkonzept für Foto- und Videoaufnahmen entsteht nicht im Büro allein, sondern an der Schnittstelle zwischen Sicherheitsplanung und Veranstaltungsablauf. Genau dort unterstützen wir: Wir übernehmen den Veranstaltungsschutz, koordinieren Behördenkontakte und planen das Personal so, dass Aufnahmezonen, Einlasskontrollen und Opt-out-Bereiche praktisch umsetzbar sind, nicht nur auf dem Papier stehen.
Unsere Leistungen umfassen:
- Veranstaltungsschutz mit abgestimmten Einsatzkonzepten
- Eventbetreuung inklusive Personalplanung und Koordination mit Behörden
- Zusammenarbeit zwischen Security-Personal und Datenschutzverantwortlichen
Wenn Sie Ihre nächste Veranstaltung rechtssicher und organisatorisch rund planen möchten, erfahren Sie mehr über unseren Veranstaltungsschutz und nehmen Sie Kontakt für ein individuelles Konzept auf.
Dieser Artikel enthält allgemeine Informationen und ersetzt nicht die Beratung durch einen qualifizierten Anwalt. Wenden Sie sich an eine qualifizierte Rechtsfachperson zu Ihrer persönlichen Lage, bevor Sie auf Grundlage dieses Inhalts handeln.
FAQ
Wann muss ich eine Veranstaltung anzeigen?
Eine datenschutzrechtliche Anzeigepflicht im engen Sinn gibt es für die meisten Veranstaltungen nicht, wohl aber die Pflicht, Teilnehmende und Besucher vorab nach Art. 13 und 14 DSGVO über die Datenverarbeitung zu informieren. Bei weiträumiger Videoüberwachung oder biometrischen Verfahren kann zusätzlich eine Datenschutz-Folgenabschätzung erforderlich werden, die Sie dokumentieren müssen.
Wann liegt ein Verstoß gegen Datenschutz vor?
Ein Verstoß liegt vor, wenn personenbezogene Daten ohne gültige Rechtsgrundlage verarbeitet, unzureichend geschützt oder länger als nötig aufbewahrt werden. Typische Beispiele bei Events sind Aufnahmen ohne Hinweis, unverschlüsselt weitergegebene Teilnehmerlisten oder fehlende Löschung nach Ablauf der Aufbewahrungsfrist.
Was muss ich bei öffentlichen Veranstaltungen beachten?
Bei öffentlichen Veranstaltungen gelten dieselben Grundprinzipien wie bei privaten Events, nur mit größerer Reichweite und oft mehr Betroffenen. Wichtig sind ein schriftliches Einsatzkonzept, klare Informationspflichten gegenüber allen Gästen und, laut dem EDPB-Privacy-Statement für Konferenzen, nachvollziehbare Aufbewahrungsfristen für erhobene Daten.
Ist es erlaubt, bei öffentlichen Veranstaltungen zu fotografieren?
Fotografieren ist grundsätzlich erlaubt, solange Sie transparent kommunizieren, was mit den Aufnahmen passiert, und eine passende Rechtsgrundlage wie berechtigtes Interesse vorliegt. Die ICO-Guidance zu Fotoaufnahmen empfiehlt, besonders bei Veröffentlichung für eine unbestimmte Öffentlichkeit, vorab klar zu informieren und eine Opt-out-Möglichkeit anzubieten.
Quellen
- BfDI – Hinweise zur DSFA / Datenschutz bei Veranstaltungen
- BMJV – Hinweise zum Datenschutz bei Veranstaltungen
- EDPB – Privacy Statement für öffentliche Konferenzen (2026)
- ICO – Taking photographs: data protection advice for schools
- DSK – Orientierungshilfe Videoüberwachung / DSFA